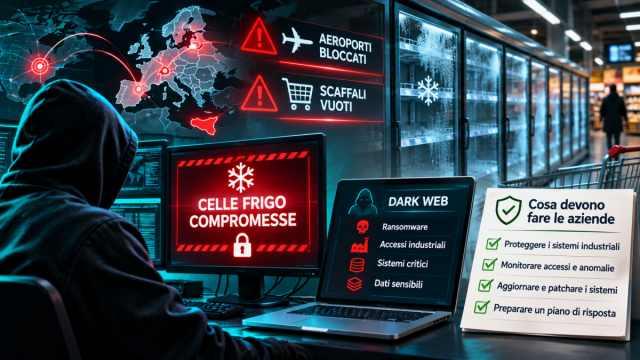
Nella notte tra domenica 1° e lunedì 2 novembre 2026 gli hacker hanno preso il controllo a distanza dei frigoriferi di supermercati in diversi Paesi europei, dalla Svezia al Belgio, fino a Catania e Palermo, alzandone la temperatura e rendendo da buttare tonnellate di alimenti. Tre settimane prima era successo in Francia, in oltre 300 punti vendita. L’attacco hacker ai supermercati racconta una verità che riguarda tutti, il crimine informatico ha smesso da tempo di colpire solo dati e server. Oggi può fermare un aeroporto, svuotare uno scaffale, bloccare un pagamento e le vittime sono anche i cittadini.
Gli hacker hanno spento il freddo in centinaia di supermercati europei
Il primo attacco su larga scala è avvenuto nella notte tra l’11 e il 12 ottobre 2026 in Francia, dove i sistemi di refrigerazione di oltre 300 supermercati sono stati manomessi a distanza. Gli aggressori hanno attivato lo sbrinamento forzato degli impianti, portando banchi frigo e celle fino a 50 gradi.
Tra le insegne coinvolte figurano Intermarché e Netto, Carrefour, che ha comunicato il coinvolgimento di 80 supermercati, Coopérative U, E.Leclerc e Monoprix. La procura di Parigi ha aperto un’indagine e, secondo le stime riportate in Francia, le perdite arrivano fino a 200.000 euro nei punti vendita più grandi.
Nella notte tra il 1° e il 2 novembre gli attacchi si sono ripetuti. L’Agenzia per la cybersicurezza nazionale ha citato incidenti alla catena del freddo in Belgio, Lussemburgo, Irlanda, Paesi Bassi, Lettonia, Finlandia, Svezia, Estonia dove le temperature sono state portate fino a 70 gradi nei negozi delle catene Ica e Coop. In Belgio la procura federale indaga su vulnerabilità di vecchi sistemi di controllo della refrigerazione.
L’attacco hacker colpisce anche in Sicilia, l’Agenzia cyber allerta la filiera
In Italia gli attacchi hanno colpito sei supermercati in Sicilia. «In alcuni punti vendita Coop, almeno tre a Catania e uno a Palermo, si sono verificati attacchi hacker ai sistemi di refrigerazione dei banchi alimentari», ha dichiarato Giuseppe Spadaro, direttore generale del gruppo Radenza. La Polizia postale sta ricostruendo la provenienza degli attacchi.
Il 2 novembre l’Agenzia per la cybersicurezza nazionale ha richiamato grande distribuzione, logistica alimentare, refrigerazione industriale e società di manutenzione alle misure già raccomandate dopo il caso francese, con un bollettino dedicato. Ha ricevuto una notifica di incidente ai sensi della NIS2 da un’azienda toscana della ristorazione collettiva e ha rilevato un attacco a un’impresa emiliana di surgelati, in attesa di notifica.
Per il 3 novembre sono previsti un incontro dell’Agenzia con le federazioni della grande distribuzione e una riunione a Palazzo Chigi, coordinata dal sottosegretario Alfredo Mantovano, con i vertici dell’Agenzia e dell’intelligence. Il Copasir ha annunciato una richiesta di informazioni al governo.
La sicurezza informatica impatta sulla vita quotidiana di tutti, fermi gli aeroporti, le banche
Un attacco informatico può fermare in poche ore servizi usati ogni giorno da milioni di persone. Ricordiamo come il 20 settembre 2025 un attacco ransomware a Collins Aerospace, che fornisce i sistemi di check-in e imbarco a molte compagnie aeree, ha paralizzato gli aeroporti di Heathrow, Bruxelles e Berlino, costringendo il personale a tornare alle procedure manuali. L’aeroporto di Bruxelles aveva chiesto alle compagnie di cancellare metà delle partenze del lunedì successivo. Quindi, le conseguenze sono durate giorni con voli cancellati, code e bagagli in ritardo e migliaia di passeggeri del tutto estranei all’azienda attaccata. L’Agenzia dell’Unione europea per la cybersicurezza ha confermato che si trattava di un ransomware, un programma che blocca i sistemi per chiedere un riscatto.
Il denaro è l’altro bersaglio per gli hacker. Tra il 1° e il 2 novembre 2026 la piattaforma di criptovalute Binance ha sospeso i prelievi dopo un furto di oltre 6 miliardi di dollari, che l’FBI attribuisce alla Corea del Nord, e li ha riattivati per fasi. Nel settore bancario italiano, secondo il Rapporto Clusit, gli attacchi gravi sono stati 507 nel 2025, il 42% in più dell’anno precedente, e l’Autorità bancaria europea ha registrato perdite materiali per circa 730 milioni di euro legate a incidenti informatici segnalati nel 2025.
Ecommerce sotto attacco hacker – il caso Marks & Spencer mostra quanto costa un attacco al commercio
Per chi vende online, l’esempio più chiaro arriva dal Regno Unito. Ad aprile 2025 la catena Marks & Spencer ha subito un attacco che ha fermato gli ordini online per circa sette settimane, ha colpito pagamenti e rifornimenti dei negozi e ha esposto dati dei clienti. L’azienda ha stimato un impatto di circa 300 milioni di sterline sull’utile operativo.
Gli aggressori, collegati dagli investigatori al gruppo Scattered Spider, sono entrati con l’ingegneria sociale, cioè convincendo il personale di assistenza informatica di un fornitore a concedere un accesso. Nello stesso periodo la catena Co-op ha spento parte dei propri sistemi per fermare l’attacco, con scaffali vuoti in diversi negozi, e anche Harrods ha subito un tentativo di intrusione. A luglio 2025 la polizia britannica ha arrestato quattro persone.
La lezione per l’ecommerce è evidente. Un attacco ferma il sito, ma anche il magazzino, i pagamenti, l’assistenza e la fiducia dei clienti, e le conseguenze economiche durano mesi dopo il ripristino dei sistemi.
Nel dark web si comprano accessi, credenziali e attacchi pronti
Il dark web è la parte della rete raggiungibile solo con strumenti dedicati che garantiscono l’anonimato. È lì che prospera un’economia criminale organizzata come un’industria, con ruoli specializzati: chi ruba le credenziali, chi vende l’accesso ai sistemi di un’azienda, chi noleggia il software per l’attacco, chi gestisce il riscatto.
Questa divisione del lavoro abbassa la soglia d’ingresso. Un gruppo criminale può comprare l’accesso a una rete aziendale già violata, affittare un ransomware pronto all’uso e lanciare l’attacco senza competenze tecniche elevate. Gli impianti connessi lasciati esposti in rete, con password predefinite o software datati, diventano merce da catalogo.
L’intelligenza artificiale accelera il fenomeno. A giugno 2026 la Banca centrale europea ha avvertito che i nuovi modelli possono rafforzare le difese informatiche e, allo stesso tempo, le capacità degli aggressori, rendendo più rapidi e convincenti messaggi di phishing, ricerche di vulnerabilità e tentativi di ingegneria sociale.
Le centraline dei frigoriferi sono la porta lasciata aperta
Nei supermercati e nei magazzini alimentari, banchi frigo e celle sono collegati a centraline elettroniche che regolano temperature, allarmi, compressori e cicli di sbrinamento, e che rappresentano oggi il punto più esposto della catena del freddo. Molte sono gestibili a distanza, perché manutentori e tecnici possano intervenire senza essere sul posto.
Secondo le ricostruzioni sul caso francese, sono state colpite soprattutto versioni datate dei software di regolazione termica, e tra i modelli citati nei resoconti figurano centraline Danfoss e dispositivi Copeland e Dixell. Una volta dentro, basta modificare i parametri o avviare lo sbrinamento per trasformare un frigorifero in un forno.
È tecnologia operativa, cioè informatica che controlla processi fisici, spesso installata anni fa e rimasta in funzione senza aggiornamenti. Tra le misure richiamate dall’Agenzia per la cybersicurezza nazionale figurano la revisione degli accessi privilegiati e l’aggiornamento o la sostituzione dei dispositivi fuori dal supporto dei produttori.
L’attacco hacker ai supermercati è un danno per tutta la comunità
Il costo di questi attacchi va oltre i bilanci delle catene colpite. Le regole europee sull’igiene degli alimenti, a partire dal regolamento (CE) n. 852/2004, impongono il controllo delle temperature: un prodotto che ha subito un’interruzione della catena del freddo va valutato e, nella maggior parte dei casi, eliminato.
Il commissario europeo all’agricoltura, Christophe Hansen, ha definito gli attacchi un tentativo deliberato di interrompere la catena di approvvigionamento alimentare e di minare la fiducia dei consumatori, precisando che la sicurezza alimentare nell’Unione resta garantita, mentre lo spreco e l’impatto sulle imprese sono reali.
Dietro ogni scaffale vuoto c’è una persona che quella sera trova meno scelta, una famiglia che cambia programma, un lavoratore che passa la mattina a svuotare celle. È qui che la sicurezza informatica smette di essere un tema da specialisti e diventa una questione di vita quotidiana, come la sicurezza stradale o quella sul lavoro.
Sicurezza dei sistemi industriali, le minacce informatiche, cybersecurity e le regole europee
La NIS2, recepita in Italia con il decreto legislativo 4 settembre 2024, n. 138, include tra i settori critici la produzione, la trasformazione e la distribuzione di alimenti, con obblighi di misure di sicurezza e di notifica degli incidenti all’Agenzia per la cybersicurezza nazionale. La notifica arrivata dall’azienda toscana mostra che il sistema è già attivo.
Il Cyber Resilience Act, il regolamento (UE) 2024/2847, riguarda i produttori di prodotti con elementi digitali, comprese le centraline connesse, e dall’11 settembre 2026 impone di segnalare le vulnerabilità sfruttate attivamente; gli obblighi di sicurezza dei prodotti si applicheranno pienamente dall’11 dicembre 2027.
Per ecommerce, dark store, farmacie online e logistica del freddo vale lo stesso principio. Ogni fornitore con accesso remoto, ogni impianto connesso e ogni strumento automatico fa parte della catena di sicurezza, come mostrano anche le nuove frodi nei sistemi automatici.
La sicurezza informatica diventa una responsabilità di tutta l’azienda
Dopo l’attacco hacker ai supermercati, la domanda giusta per un’azienda, grande o piccola, è quanto velocemente si accorgerà di un attacco e quanto saprà contenerne i danni per clienti, lavoratori e fornitori. La risposta coinvolge vertici, responsabili tecnici, manutentori e fornitori, e si costruisce prima dell’emergenza, con verifiche concrete e responsabilità chiare.
- Censire tutti i dispositivi connessi, dalla refrigerazione alla climatizzazione, con modello, versione del software e fornitore della manutenzione.
- Eliminare l’esposizione diretta delle centraline su internet e consentire l’accesso remoto solo tramite canali protetti con autenticazione a più fattori.
- Cambiare le credenziali predefinite, rivedere gli accessi privilegiati dei manutentori e formare il personale a riconoscere i tentativi di ingegneria sociale.
- Aggiornare o sostituire i dispositivi fuori dal supporto dei produttori, come indica l’Agenzia per la cybersicurezza nazionale.
- Separare la rete degli impianti da quella aziendale e prevedere allarmi indipendenti, con avvisi notturni a più responsabili.
- Preparare un piano di risposta che comprenda merce, notifiche, disponibilità mostrate online e comunicazione ai clienti.
La stessa disciplina vale per le tecnologie che entrano nei processi, dall’AI interna agli agenti che visitano i siti. Anche i cittadini hanno un ruolo: diffidare dei messaggi che sfruttano le emergenze, tenere a disposizione più metodi di pagamento e segnalare le anomalie. La sicurezza informatica è diventata un bene comune.
Domande frequenti sull’attacco hacker ai supermercati
Cosa è successo ai frigoriferi dei supermercati?
Gli aggressori hanno preso il controllo a distanza delle centraline che regolano frigoriferi e congelatori e ne hanno alzato la temperatura, spesso attivando lo sbrinamento forzato. In Francia, tra l’11 e il 12 ottobre 2026, oltre 300 supermercati sono stati colpiti; tra il 1° e il 2 novembre gli attacchi si sono ripetuti in diversi Paesi europei e in Sicilia.
Perché un attacco informatico riguarda anche i cittadini?
Perché i sistemi colpiti gestiscono servizi quotidiani. Nel 2025 l’attacco a Collins Aerospace ha bloccato il check-in di grandi aeroporti europei, l’attacco a Marks & Spencer ha fermato per settimane gli ordini online e nel novembre 2026 gli attacchi alle celle frigo hanno costretto i supermercati a buttare alimenti. A pagare sono anche passeggeri, clienti e lavoratori.
Cosa si compra nel dark web per lanciare un attacco?
Nel dark web si vendono credenziali rubate, accessi a reti aziendali già violate e software per attacchi pronti all’uso, come i ransomware a noleggio. Questa economia criminale specializzata permette di lanciare attacchi anche senza grandi competenze tecniche, sfruttando impianti esposti, password predefinite e software datati.
Cosa devono fare supermercati ed ecommerce?
Devono censire i dispositivi connessi, togliere le centraline dall’esposizione diretta su internet, proteggere gli accessi remoti con autenticazione a più fattori, cambiare le credenziali predefinite e aggiornare o sostituire i dispositivi obsoleti. Serve anche un piano di risposta che comprenda merce, notifiche all’Agenzia e comunicazione ai clienti.