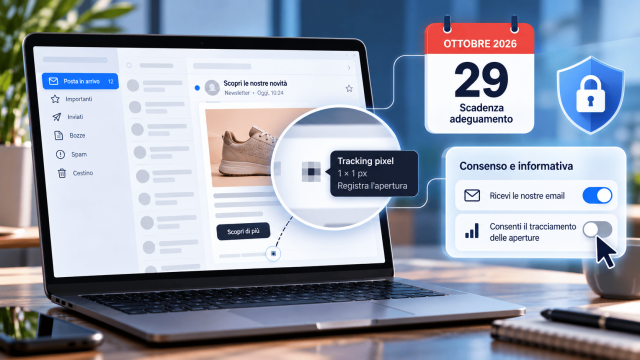
Ogni volta che controlli il tasso di apertura di una newsletter stai usando un tracking pixel. Con il provvedimento n. 284 del 2026 il Garante per la protezione dei dati personali ha scritto le regole per usare i tracking pixel nelle email, e il periodo concesso per adeguarsi finisce il 29 ottobre 2026. Il pixel resta lecito, ma chi lo usa deve dirlo, spesso deve chiedere il permesso e deve consentire di rifiutare il solo tracciamento. Per un ecommerce il nodo è proprio quest’ultima scelta, perché dipende dalla piattaforma che usi.
Tracking pixel nelle email: cos’è e perché conta per il Garante
Un tracking pixel è un’immagine minuscola, spesso grande un solo pixel e colorata come lo sfondo, che non viaggia con il messaggio ma resta ospitata su un server esterno. Il meccanismo si svolge in tre passaggi: il destinatario apre l’email, il suo programma di posta chiede l’immagine al server del mittente e il server annota l’apertura. Con l’apertura vengono registrati IP, dispositivo, durata della lettura e numero di riaperture.
Il pixel non legge il contenuto e si attiva solo se vengono caricate le immagini: chi legge in solo testo non lascia traccia. Lo trovi praticamente ovunque, cioè in newsletter, DEM, email transazionali e automazioni come il messaggio di benvenuto, la conferma d’ordine o le comunicazioni di servizio. Le ispezioni del Garante tra ottobre 2025 e febbraio 2026 presso un provider di posta e una piattaforma di marketing automation lo hanno trovato quasi sempre.
Per il Garante, inserire il pixel e raccogliere i dati che rimanda significa accedere al dispositivo del destinatario, operazione regolata dall’art. 122 del Codice privacy. È la stessa norma su cui si basano le regole sui cookie di profilazione, e a sostegno di questa lettura il Garante richiama anche le Linee Guida EDPB 2/2023 del 7 ottobre 2024. La norma non è nuova: le linee guida ne spiegano l’applicazione alle email.
Informativa sempre, consenso quando tracci il singolo destinatario
La regola base distingue due obblighi. L’informativa preventiva serve sempre, a prescindere dal tipo di email e da chi la invia. Il consenso serve quando usi l’apertura del singolo destinatario per scopi commerciali: per esempio per cambiare l’oggetto delle campagne in base a chi apre, per regolare la frequenza degli invii o per dedurre interessi e preferenze.
Le date sono quattro: adozione il 17 aprile 2026, pubblicazione nella Gazzetta Ufficiale n. 98 il 29 aprile, termine per adeguarsi il 29 ottobre (richiamato dal Garante nella notizia del 5 ottobre) e controlli inseriti nelle attività ispettive del secondo semestre 2026. Alcuni commentatori, per prudenza, indicano il 28 ottobre: meglio non aspettare l’ultimo giorno.
Le tre ipotesi in cui il consenso non serve
Il Garante individua alcuni casi in cui il pixel si può usare senza consenso, ferma restando l’informativa:
- Misurazione statistica aggregata. Il pixel serve solo a calcolare il tasso di apertura complessivo della campagna, con un pixel identico per tutti i destinatari e con indirizzo IP e altri dati tecnici anonimizzati.
- Autenticazione e sicurezza. Il pixel verifica che un messaggio critico, come l’attivazione dell’account o il reset della password, sia stato aperto dal dispositivo dell’utente.
- Comunicazioni con obbligo di invio. Rientrano qui i messaggi che il mittente è tenuto per legge a inviare, come le notifiche di incidenti di sicurezza o di modifiche contrattuali.
Come misura di privacy by design, il Garante suggerisce un identificativo non leggibile e non sequenziale per ogni destinatario, così l’email non passa in chiaro quando il pixel si carica. Le linee guida distinguono poi i trattamenti già avviati, con un regime transitorio, da quelli nuovi, che richiedono subito il consenso: in pratica, i contatti che hai già in lista e quelli che raccogli da adesso.
Contatti già in lista: regime transitorio e revoca granulare
Per le liste già operative, come la newsletter periodica o l’elenco usato per le promozioni, il Garante permette di dare l’informativa con il primo invio utile oppure al primo momento di discontinuità del rapporto. Da quel momento ogni email deve offrire la revoca granulare: il destinatario deve poter scegliere se cancellarsi del tutto o restare iscritto ricevendo messaggi senza pixel.
Ogni scelta va registrata, per poterla provare in caso di contestazione. Chi rifiuta il tracciamento non può essere penalizzato, nemmeno dalla pulizia automatica della lista: non generando più aperture risulterebbe inattivo, quindi va escluso dalle sospensioni automatiche.
Attenzione a un errore facile: l’email con cui avvisi la lista e offri lo stop al tracciamento deve partire senza pixel. Altrimenti registri l’apertura di chi non è ancora informato, tracciando proprio chi stai interpellando. Prima dell’invio verifica come la piattaforma disattiva il tracciamento per quel messaggio.
Il contatto raccolto anni fa
Il regime transitorio copre i trattamenti in corso fondati su una base giuridica valida, ma non rimedia a un contatto acquisito male. Un indirizzo raccolto nel 2019, per esempio, si può ancora usare se il consenso fu preso correttamente e oggi riesci a dimostrarlo. I problemi nascono quando manca la prova del consenso, quando fu raccolto con una casella già spuntata o quando è scaduto il periodo di conservazione indicato nella tua informativa. In questi casi puoi mettere in regola il pixel e restare comunque con un contatto non conforme, perché il vizio riguarda già il GDPR. Lo mostra il caso di una newsletter contestata da un utente, chiuso grazie alla prova del consenso.
Per i contatti più datati conviene richiedere il consenso nella stessa email dell’informativa sul pixel: non è obbligatorio, ma ti lascia una lista pulita e consensi documentati.
Nuovi iscritti: un solo consenso e informativa in ogni form
Per chi si iscrive da oggi il consenso va acquisito prima di attivare il pixel, idealmente nel momento in cui la persona lascia il proprio indirizzo email e dopo averla informata. Il Garante ammette che il consenso al pixel sia incluso in quello, più ampio, a ricevere comunicazioni promozionali: basta un solo consenso, purché la domanda sia posta in modo neutro e senza forzature.
L’informativa può essere a più livelli: un testo breve nel form e il link a quella completa, anche dentro la cookie policy. Valgono anche pop-up, video, telefono o chatbot, purché informino davvero. Un form conforme ha un testo breve sul pixel, il link all’informativa completa e una casella non spuntata. Per esempio:
Le nostre email includono un pixel che rileva l’apertura, l’indirizzo IP e il dispositivo, per capire cosa ti interessa e adattare i messaggi. Puoi disattivare il tracciamento quando vuoi dal link in fondo a ogni email.
Accanto, una casella vuota come “Acconsento a ricevere comunicazioni promozionali e alla misurazione delle aperture”. Ogni form che raccoglie un’email porta a messaggi che possono contenere il pixel: newsletter, modulo contatti, registrazione dell’account e checkout. L’informativa sul pixel va in tutti, mentre il consenso serve dove l’indirizzo riceverà comunicazioni promozionali con un pixel che identifica il singolo destinatario.
Revoca granulare su Brevo, MailUp e Mailchimp a confronto
La revoca granulare è l’adempimento più complicato, perché dipende dalle funzioni della piattaforma. Il Garante cita come esempio un’icona standard o un link nel footer di ogni email, che porti a un’area in cui il destinatario decide se smettere di ricevere i messaggi o fermare solo il tracciamento. Basta una riga che spiega perché si riceve l’email e due pulsanti: “Disiscriviti” e “Ricevi le email senza tracciamento”. Molte piattaforme però permettono di spegnere il pixel solo per un’intera campagna, e in quel caso la revoca granulare va costruita a mano.
| Piattaforma | Revoca granulare | Come funziona | Gestione |
|---|---|---|---|
| Brevo | Sì | Consenso per singolo contatto, casella nei form e link di revoca nel footer | Automatica |
| MailUp | Sì | Opzione nel Centro Preferenze, aperture non più attribuite al singolo | Automatica |
| Mailchimp | No | Tracciamento spento per campagna, segmento separato per chi rifiuta | Manuale |
Brevo è la soluzione più completa: salva la scelta nel profilo del contatto con data e fonte e la applica da sola a campagne, automazioni ed email transazionali, sia per le aperture sia per i clic. La funzione è nata per la raccomandazione della CNIL francese, che chiede anch’essa il consenso al pixel: se vendi in Francia, verifica le differenze tra le due discipline. MailUp, unica italiana del confronto, gestisce la scelta dal Centro Preferenze: dopo la revoca il pixel può restare, ma i dati non sono più collegati al singolo. Prima di presentarla come stop al tracciamento, fatti confermare dal fornitore come avviene l’anonimizzazione.
Mailchimp, la più diffusa, non gestisce la scelta per singolo contatto. Devi raccoglierla con un modulo, marcare chi ha rifiutato, per esempio con un tag, e preparare per ogni campagna due invii: uno tracciato per chi ha acconsentito e uno senza pixel per gli altri. Funziona, ma va ripetuto a ogni invio, automazioni comprese. Se stai valutando di cambiare strumento, magari partendo dai piani gratuiti di email marketing, metti la revoca granulare tra i criteri di scelta. Le funzioni sono verificate sulla documentazione dei fornitori a ottobre 2026 e i prodotti stanno cambiando: controlla le impostazioni attuali prima di configurare.
Checklist tracking pixel email: cosa fare entro il 29 ottobre
Nove passaggi, da chiudere prima della scadenza:
- Elenca tutte le email con pixel (newsletter, DEM, benvenuto, conferme d’ordine, carrello abbandonato, servizio) e la piattaforma che le invia.
- Aggiorna l’informativa privacy per tutti i casi in cui il pixel resta attivo.
- Aggiorna i form che raccolgono l’email con l’informativa breve e, dove serve, con il consenso.
- Inserisci nel footer di ogni email il link o l’icona per scegliere tra disiscrizione e stop al tracciamento, se la piattaforma lo consente.
- Invia l’avviso alle liste attive con il primo messaggio utile, possibilmente senza pixel.
- Escludi dalle sospensioni automatiche degli inattivi chi ha rifiutato il tracciamento.
- Registra consensi e revoche con data e ora.
- Rivedi con la piattaforma il contratto e l’accordo sul trattamento dei dati.
- Chiudi tutto entro il 29 ottobre 2026.
Questo articolo ha finalità informative e non sostituisce una consulenza legale sul tuo caso concreto.
Domande frequenti
Dal 29 ottobre i tracking pixel nelle email sono vietati?
No. Le linee guida del Garante non vietano il pixel, ma ne regolano l’uso. Serve sempre un’informativa preventiva, serve il consenso quando l’apertura del singolo destinatario viene usata per finalità commerciali e ogni email deve permettere di rifiutare il solo tracciamento continuando a ricevere i messaggi.
Quando posso usare il tracking pixel senza consenso?
Il Garante indica tre casi: la misurazione statistica aggregata con pixel identico per tutti e dati tecnici anonimizzati, i messaggi legati ad autenticazione e sicurezza come il reset della password e le comunicazioni che hai l’obbligo giuridico di inviare. Anche in questi casi l’informativa resta dovuta.
Devo chiedere un nuovo consenso ai contatti che ho già in lista?
Non necessariamente. Per i trattamenti già in corso con una base giuridica valida basta l’informativa con il primo invio utile, insieme alla revoca granulare in ogni email. Se però non riesci a provare il consenso originario, il contatto resta non conforme al GDPR: in quel caso conviene chiedere di nuovo il consenso.
Servono due caselle separate per newsletter e tracking pixel?
No. Il Garante ammette che il consenso al pixel sia compreso in quello a ricevere comunicazioni promozionali, a condizione che la richiesta sia neutra, senza forzature, e che l’informativa spieghi chiaramente che le email conterranno un pixel di tracciamento.
Cosa succede se la mia piattaforma non gestisce la revoca granulare?
Devi costruirla a mano: raccogli la scelta con un modulo, segna chi ha rifiutato con un tag o un segmento e prepara per ogni campagna una versione senza pixel. È la soluzione necessaria per esempio su Mailchimp, che disattiva il tracciamento solo per singola campagna.
Fonti
- Garante per la protezione dei dati personali, provvedimento n. 284 del 17 aprile 2026, Linee guida in materia di utilizzo di tracking pixel nelle comunicazioni di posta elettronica (doc. web n. 10241943), Gazzetta Ufficiale n. 98 del 29 aprile 2026; scheda informativa e notizia del 5 ottobre 2026, disponibili su garanteprivacy.it.
- Tracking pixel nelle email: linee guida del Garante, consenso obbligatorio, Edotto, aprile 2026. https://www.edotto.com/articolo/tracking-pixel-email-linee-guida-garante-consenso-obbligatorio
- Tracking pixel nelle email: mettersi in regola da ottobre 2026, Agenda Digitale, settembre 2026. https://www.agendadigitale.eu/sicurezza/privacy/tracking-pixel-nelle-email-sei-mesi-per-mettersi-in-regola/
- I tracking pixel nelle comunicazioni di posta elettronica: le nuove linee guida, Altalex, 8 maggio 2026. https://www.altalex.com/documents/news/2026/05/08/tracking-pixel-comunicazioni-posta-elettronica-nuove-linee-guida
- I tracking pixel nelle e-mail: analisi delle Linee Guida del Garante, Global Com Technologies, 26 aprile 2026. https://globalcom.it/privacy/i-tracking-pixel-nelle-e-mail-analisi-delle-linee-guida-del-garante-per-la-protezione-dei-dati-personali-provvedimento-n-284-del-17-aprile-2026/
- Tracking pixel nelle e-mail: gli obblighi privacy entro il 29 ottobre 2026, Diritto.it, ottobre 2026. https://www.diritto.it/tracking-pixel-email-obblighi-privacy-29-ottobre/
- Tracking pixel nelle email: Linee Guida del Garante e come adeguarsi, E-cons, ottobre 2026. https://www.e-cons.it/news/tracking-pixel-email-linee-guida-garante-privacy
- About email tracking pixels and the CNIL recommendation in Brevo, Brevo Help Center, 2026. https://help.brevo.com/hc/en-us/articles/37114679474706-About-email-tracking-pixels-and-the-CNIL-recommendation-in-Brevo